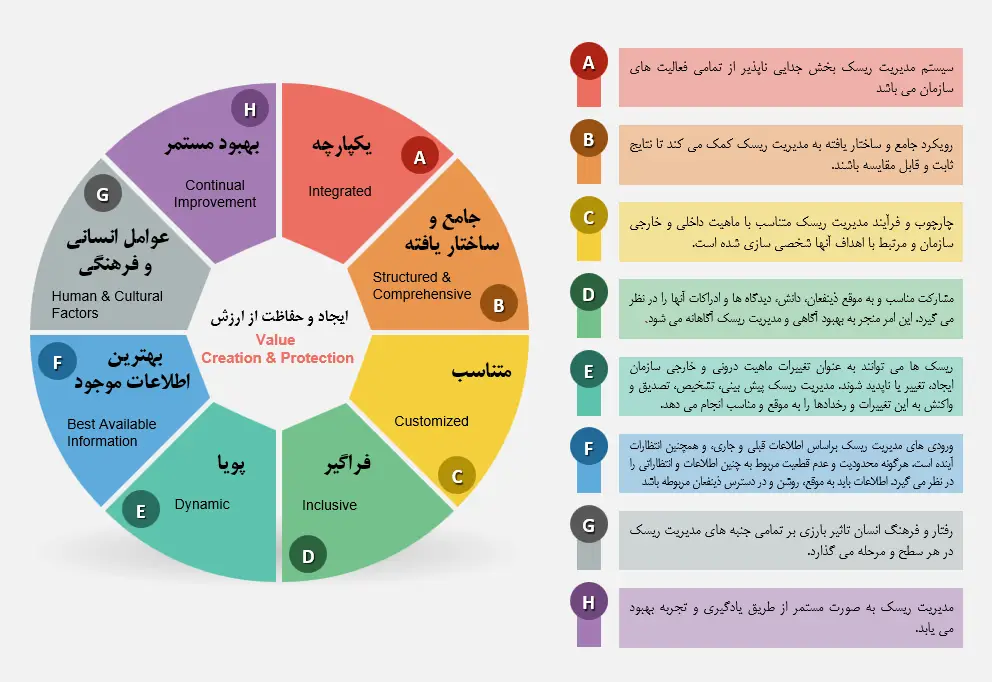
سیستم مدیریت ریسک روشی ساختاریافته برای تصمیمگیری در شرایط عدمقطعیت است. بر اساس ISO 31000:2018، ریسک «اثر عدمقطعیت بر اهداف» است؛ بنابراین پیامد آن میتواند منفی یا مثبت باشد. هدف مدیریت ریسک حذف همه ریسکها نیست، بلکه ایجاد و حفاظت از ارزش، پشتیبانی از تحقق اهداف و انتخاب آگاهانه پاسخ مناسب است.
مدیریت ریسک زمانی اثربخش است که در راهبری، برنامهریزی، مدیریت پروژه، عملیات و تصمیمهای روزمره سازمان یکپارچه شود. مدیریت عالی جهتگیری و معیارهای ریسک را تعیین میکند، مدیران و مالکان ریسک پاسخگو هستند و کارکنان با گزارش شواهد و تغییرات محیطی مشارکت میکنند.
ریسکهای راهبردی: تغییر بازار، فناوری، رقبا و جهتگیریهای کلان.
ریسکهای عملیاتی: فرایند، تجهیزات، تأمین، کیفیت، ایمنی و منابع انسانی.
ریسکهای مالی و انطباق: نقدینگی، قراردادها، قوانین و تعهدات.
فرصتها: شرایطی که میتوانند تحقق اهداف، نوآوری یا بهرهوری را تقویت کنند.
اصول مدیریت ریسک
۲- استاندارد ISO 31000:2018
ISO 31000:2018 یک استاندارد راهنما برای مدیریت ریسک است و الزامات صدور گواهینامه ارائه نمیکند. این استاندارد برای هر نوع سازمان قابل استفاده است و سه جزء مرتبط را تشریح میکند: اصول، چارچوب و فرایند مدیریت ریسک.
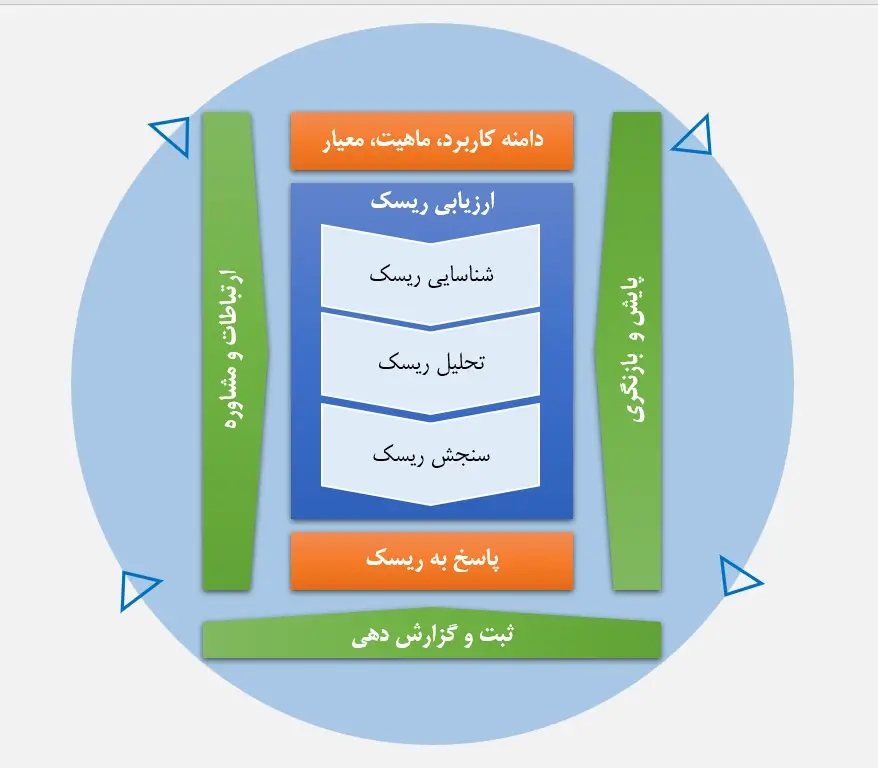
فرایند استاندارد با تعیین دامنه، زمینه و معیارها آغاز میشود و ارتباط و مشاوره، پایش و بازنگری و ثبت و گزارشدهی در سراسر آن جریان دارد. ارزیابی ریسک نیز سه فعالیت متمایز دارد:
شناسایی ریسک: چه رویداد یا تغییری میتواند بر اهداف اثر بگذارد؟
تحلیل ریسک: علل، پیامدها، احتمال، کنترلهای موجود و سطح ریسک چیست؟
ارزشیابی ریسک: آیا سطح ریسک با معیارهای مصوب قابلپذیرش است؟
پس از آن، گزینههای مواجهه انتخاب، مسئولیتها و زمانبندی تعیین و اثربخشی اقدامها پایش میشود. خروجی باید در دفتر ثبت ریسک و منفعت مستند و در صورت عبور از حدود مصوب، به سطح مناسب ارجاع شود.
فرآیند مدیریت ریسک
۳- مدیریت ریسک سازمانی (ERM)
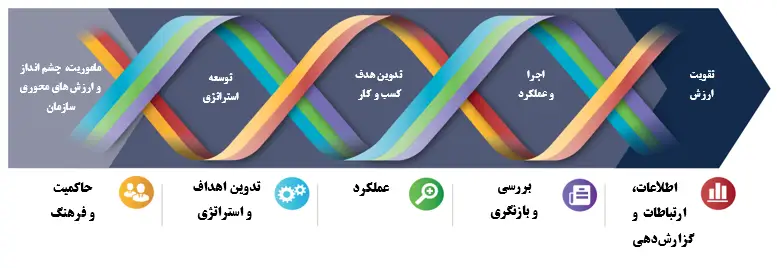
مدیریت ریسک سازمانی (Enterprise Risk Management) ریسکها را جدا از راهبرد و عملکرد نمیبیند. در ERM، هیئتمدیره و مدیریت عالی بر سبد ریسک سازمان نظارت میکنند و تصمیمها با اشتهای ریسک، اهداف و ظرفیت سازمان همراستا میشود.
ریسکهای داخلی شامل ضعف فرایند، خرابی تجهیزات، کمبود شایستگی، خطای انسانی و نارسایی کنترلهاست. ریسکهای خارجی نیز میتواند از تغییر قوانین، اقتصاد، بازار، زنجیره تأمین، فناوری یا محیطزیست ناشی شود. تفکیک درست منبع ریسک، انتخاب پاسخ مؤثرتر را ممکن میکند.
در صنایع نفت، گاز و پتروشیمی، ابزارهایی مانند HAZID، HAZOP، FMEA، LOPA، Bow-Tie و JSA بر حسب ماهیت تصمیم استفاده میشوند. این ابزارها جایگزین چارچوب مدیریتی نیستند؛ نتایج آنها باید به اهداف، مالکان ریسک، کنترلها، شاخصهای هشدار و گزارشهای مدیریتی متصل شود.
مدل مدیریت ریسک با الگو از مدل COSO
۴- فرایند اجرایی مدیریت ریسک
برای استقرار مدیریت ریسک مؤثر، یک چرخه اجرایی روشن لازم است:
تعیین زمینه و معیارها: اهداف، ذینفعان، حدود، اشتهای ریسک و معیارهای احتمال و پیامد مشخص شود.
شناسایی و ارزیابی: ریسکها و فرصتهای مرتبط با اهداف با مشارکت افراد آگاه شناسایی، تحلیل و ارزشیابی شوند.
انتخاب و اجرای پاسخ: اجتناب، کاهش، انتقال/تسهیم، پذیرش یا بهرهبرداری از فرصت بر اساس هزینه، فایده و الزامات انتخاب شود.
تعیین مالک و کنترل: برای هر مورد، مالک ریسک، اقدام، موعد، منابع و شاخص اثربخشی تعیین شود.
پایش و بهبود: شاخصهای کلیدی ریسک، تغییر سطح ریسک، اثربخشی کنترلها و درسآموختهها بازنگری شود.
نتیجه این رویکرد، تصمیمگیری بهتر، کاهش غافلگیری، افزایش تابآوری، تخصیص هدفمند منابع و اعتماد بیشتر ذینفعان است. موفقیت آن به فرهنگ گزارشدهی شفاف و حمایت مستمر مدیریت عالی وابسته است.
۵- جمعبندی و خدمات تخصصی
مدیریت ریسک یک فرم یا ماتریس جداگانه نیست؛ بخشی از نظام تصمیمگیری و بهبود سازمان است. سازمانی که ریسکها را به اهداف، فرایندها و شاخصهای عملکرد پیوند میدهد، میتواند تهدیدها را زودتر کنترل کند و از فرصتهای معتبر بهتر بهره ببرد.
مهندس فرزاد پرنور در زمینه طراحی و بازنگری چارچوب مدیریت ریسک، ERM، تدوین روشها و دفتر ثبت ریسک و منفعت، آموزش ISO 31000:2018 و ارزیابی اثربخشی فرایندها خدمات مشاوره و آموزش ارائه میکند.
برای ارزیابی اولیه مدیریت ریسک سازمان، آموزش ISO 31000:2018 یا طراحی ERM با مهندس فرزاد پرنور تماس بگیرید. در بررسی اولیه، وضعیت راهبری، معیارهای ریسک، فرایند ارزیابی، پاسخها و گزارشدهی سازمان مشخص میشود.